Содержание
- Что такое мобильный прокси из телефона и зачем он нужен
- Прокси или ВПН на телефоне — в чём разница и что выбрать
- Что потребуется для создания прокси из телефона
- Шаг 1. Установка OpenVPN-сервера на VPS
- Шаг 2. Включение IP-форвардинга на VPS
- Шаг 3. Настройка Android-телефона
- Шаг 4. Переадресация портов на VPS (iptables)
- Шаг 5. Проверка работы прокси
- Смена IP (ротация) вручную
- Повышение стабильности
- Настройка нескольких телефонов
- Безопасность самодельного прокси
- Плюсы и минусы самодельного мобильного прокси
- Когда лучше купить готовые мобильные прокси
Мобильный прокси из телефона — это способ получить реальный IP сотового оператора для задач, где датацентровые адреса не подходят: парсинг, мультиаккаунтинг, обход антифрод-систем. Из этой статьи вы узнаете, как создать мобильный прокси из Android-телефона своими руками — от аренды VPS до проверки работающего прокси.
Что такое мобильный прокси из телефона и зачем он нужен
Мобильный прокси — это прокси-сервер, который выдаёт IP-адрес сотового оператора. В отличие от серверных прокси (где IP принадлежит хостинг-провайдеру), мобильный IP принадлежит оператору связи — МТС, Билайн, Мегафон, Теле2. Сайты и антифрод-системы воспринимают такой трафик как обычного мобильного пользователя.
Принцип работы самодельного мобильного прокси:
- Android-телефон с SIM-картой подключается к интернету через мобильную сеть (3G/4G/LTE)
- Телефон устанавливает VPN-соединение с VPS-сервером
- На телефоне запускается SOCKS5-прокси приложение
- VPS принимает входящие подключения от клиентов и перенаправляет их через VPN-туннель на телефон
- Телефон отправляет запросы в интернет через мобильную сеть — с реальным мобильным IP
Итог: внешний пользователь подключается к VPS как к обычному прокси-серверу, а весь трафик выходит в интернет через мобильный IP телефона.
Кому подойдёт самодельный мобильный прокси
- Тестирование и эксперименты — попробовать, как работает мобильный IP, перед покупкой коммерческого решения
- Личное использование — один-два аккаунта, небольшой объём запросов
- Обучение — понять технологию VPN-туннелирования, iptables, работу SOCKS5
Кому не подойдёт
- Высокие нагрузки — тысячи запросов в час перегрузят один телефон
- Коммерческий парсинг — нужна стабильность, SLA, автоматическая ротация IP
- Мультиаккаунтинг в масштабе — требуется несколько операторов и регионов одновременно
- Работа с антидетект-браузерами — требуется гарантированный аптайм и API смены IP
Прокси или ВПН на телефоне — в чём разница и что выбрать
«Прокси на телефон» и «ВПН на телефон» обычно означают разные вещи, хотя в схеме ниже участвует и то, и другое. Разница в том, кто через кого выходит в сеть.
ВПН на телефоне заворачивает трафик самого телефона в туннель: вы меняете свой адрес на адрес сервера, к которому подключились. Это инструмент доступа — открыть сайт, скрыть адрес от провайдера.
Прокси из телефона решает обратную задачу: не телефон ходит через чужой сервер, а другие устройства ходят через телефон и получают IP сотового оператора. Телефон становится точкой выхода, а не потребителем.
В инструкции ниже ВПН-туннель (OpenVPN) нужен только как транспорт между телефоном и VPS: через него сервер дотягивается до SOCKS5-прокси, поднятого на телефоне. Наружу трафик всё равно уходит через мобильную сеть оператора, поэтому конечный IP остаётся мобильным.
Что выбрать под задачу:
- нужен мобильный IP для парсинга, мультиаккаунтинга или антидетект-браузера — нужен прокси из телефона, ВПН здесь только вспомогательное звено;
- нужно просто выйти в сеть с телефона под другим адресом — хватит обычного ВПН-клиента, городить схему с VPS незачем;
- нужен мобильный IP без возни с железом, ротацией и обрывами — проще взять готовые мобильные прокси.
Что потребуется для создания прокси из телефона
Перед началом подготовьте всё необходимое. Весь процесс занимает 30–60 минут.
- Android-телефон с SIM-картой — Android 5.0 и выше. Подойдёт любой, даже старый смартфон. SIM-карта должна иметь активный мобильный интернет. Важно: при работе WiFi должен быть отключён — трафик должен идти только через мобильную сеть
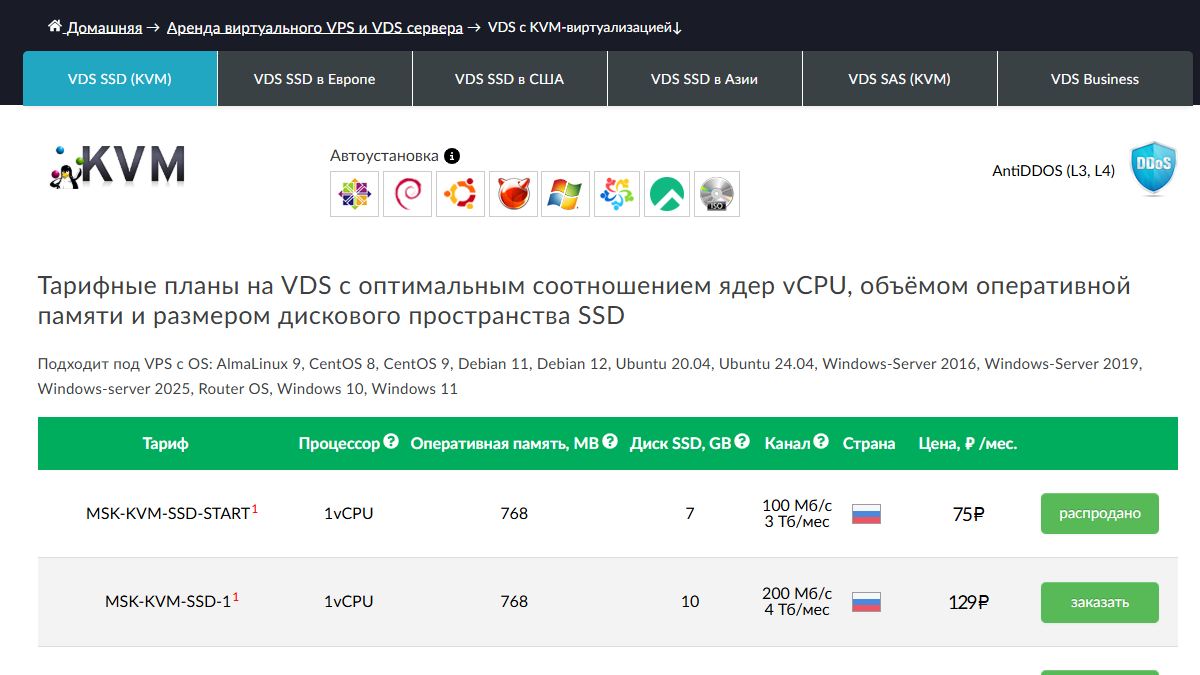
- VPS-сервер — Ubuntu 20.04/22.04 или Debian 10/11/12. Минимум 512 MB RAM, 1 ядро CPU, 5 GB диска. VPS нужен с внешним (белым) IP-адресом. Мы рекомендуем FirstByte — российский хостинг с NVMe-дисками, тарифы от 129 руб/мес, IP выдаётся сразу после оплаты. Тариф MSK-KVM-SSD-1 достаточен для подключения 10 и более телефонов.
- SSH-клиент на компьютере — для подключения к VPS. На Linux/macOS — встроенный терминал, на Windows — PuTTY или Windows Terminal
- OpenVPN Connect — бесплатное приложение из Google Play для подключения телефона к VPS через VPN
- Every Proxy — бесплатное приложение из Google Play, запускает SOCKS5/HTTP-прокси на телефоне без root-доступа. Альтернатива — Socks Server Ultimate (платное, более гибкое)
Где взять VPS: для этой инструкции мы использовали FirstByte — один из немногих хостингов, где сервер поднимается за 30 секунд, а оплата принимается российскими картами. Зарегистрируйтесь по ссылке, выберите тариф MSK-KVM-SSD-1 (129 руб/мес) — этого более чем достаточно для запуска OpenVPN и обслуживания нескольких телефонов одновременно.
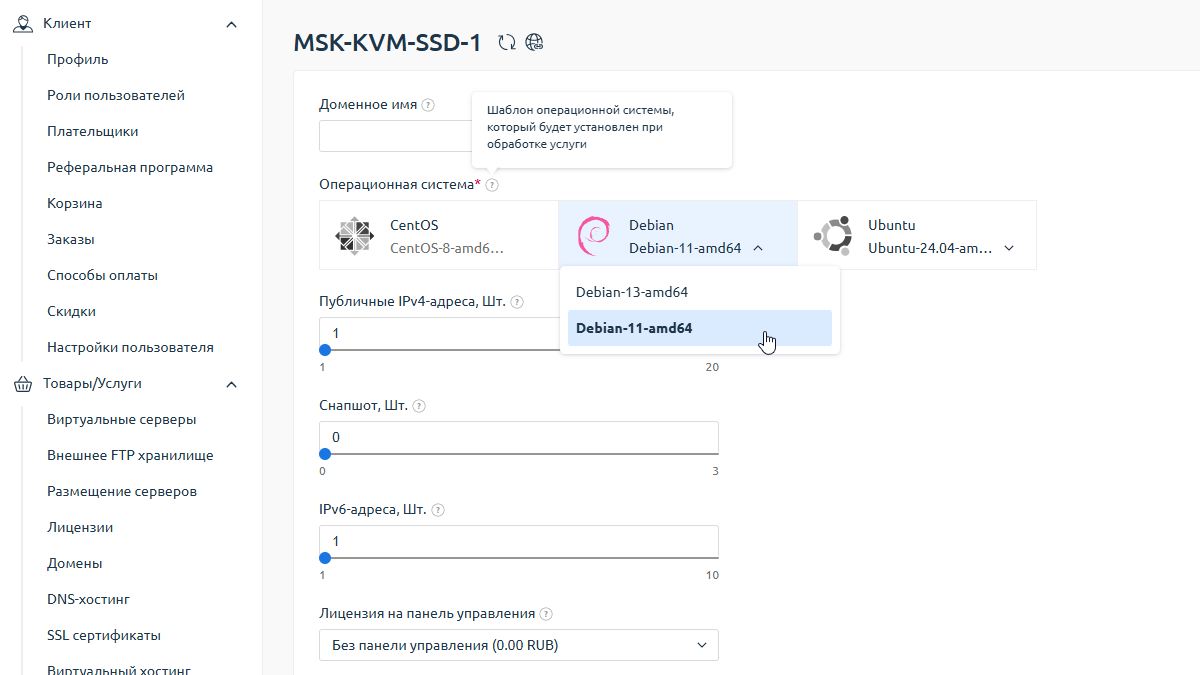
При заказе выберите ОС Debian 11 amd64 — именно на ней проверена эта инструкция.
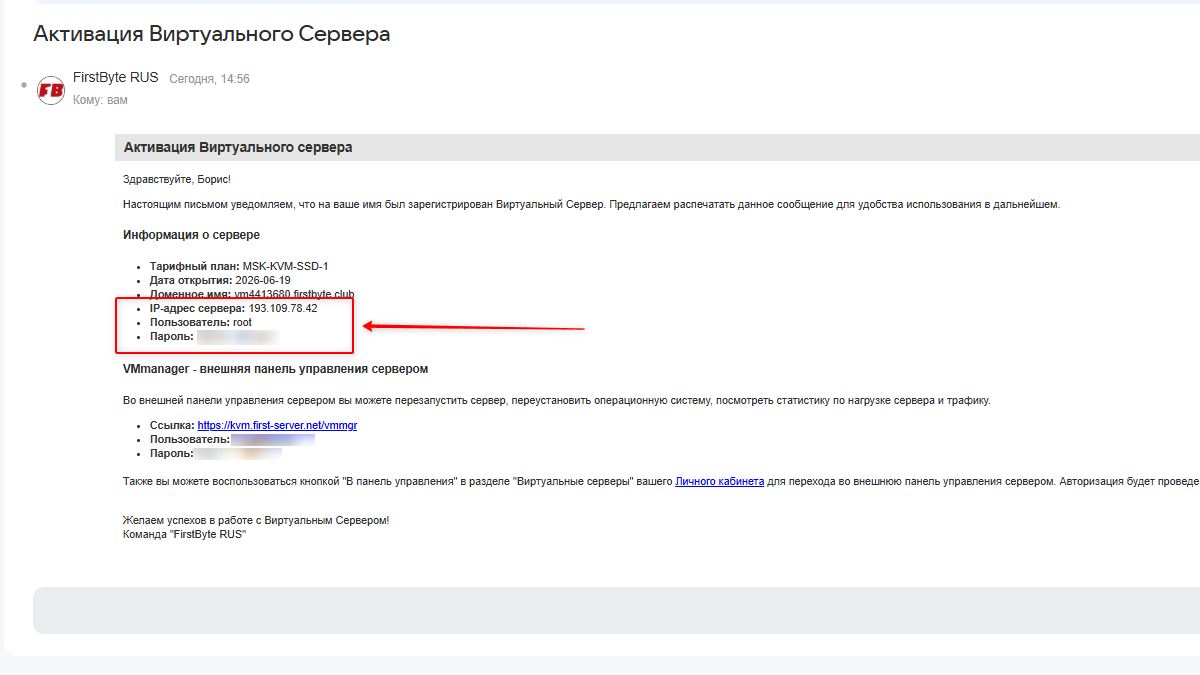
После оплаты на электронную почту придёт письмо с данными для подключения: IP-адрес сервера, логин и пароль.
Шаг 1. Установка OpenVPN-сервера на VPS
Подключитесь к VPS по SSH. На Windows используйте PuTTY: укажите IP-адрес сервера из письма, порт 22, нажмите Open.
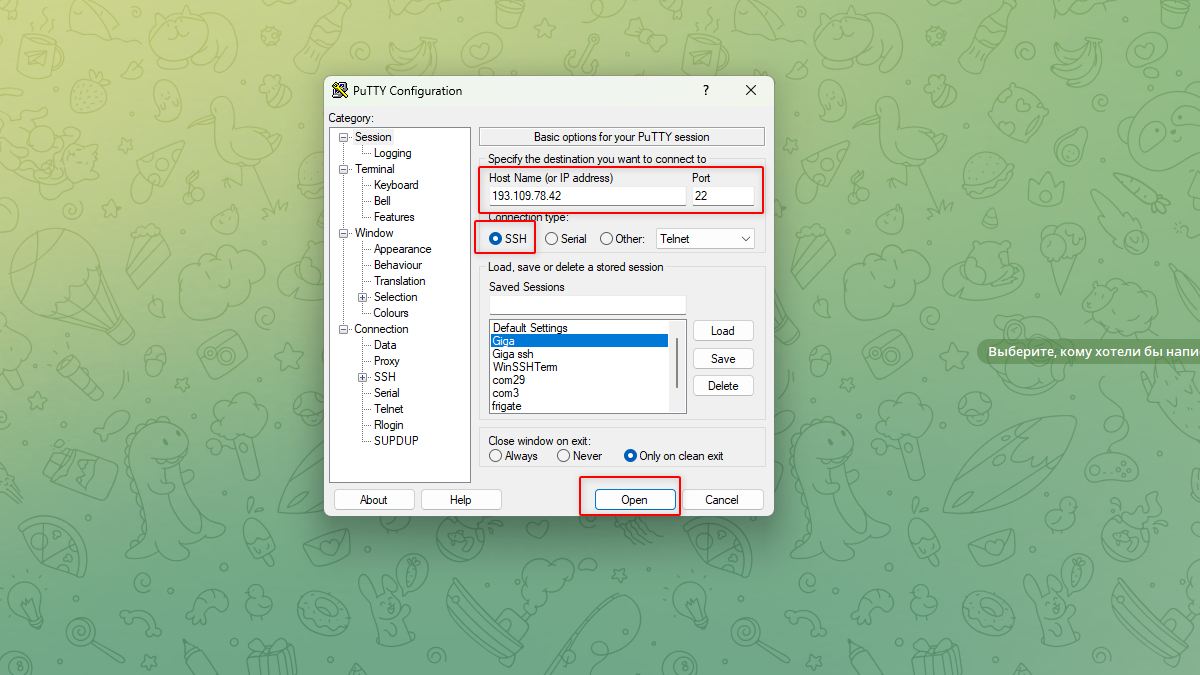
Введите логин root, нажмите Enter. Затем вставьте пароль правой кнопкой мыши (в PuTTY символы пароля не отображаются — это нормально), нажмите Enter.
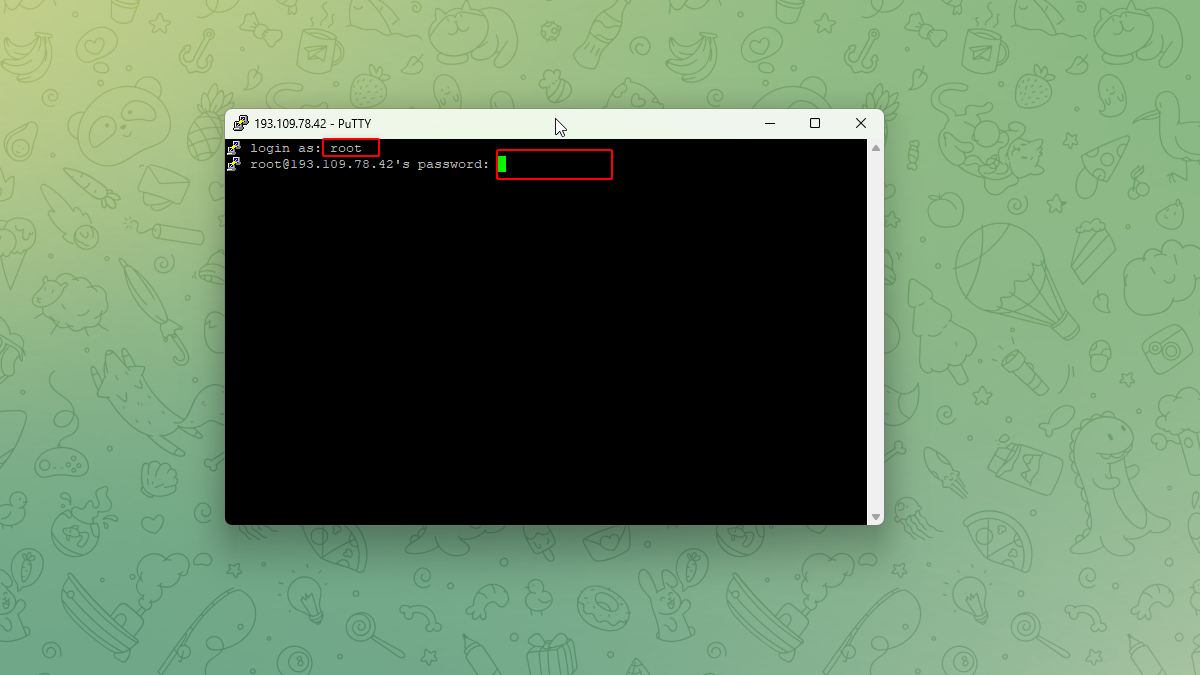
После авторизации вы увидите приглашение командной строки. Будем использовать готовый скрипт openvpn-install от Nyr — это самый простой и проверенный способ развернуть OpenVPN-сервер за пару минут.
wget https://raw.githubusercontent.com/Nyr/openvpn-install/master/openvpn-install.sh
chmod +x openvpn-install.sh
bash openvpn-install.sh
Скрипт задаст несколько вопросов:
- Which protocol? — выберите 1 (UDP). UDP работает быстрее, чем TCP
- What port? — оставьте по умолчанию (1194), если порт не занят
- Select a DNS server — выберите 1 (Current system resolvers) или 3 (Google). Для прокси это не критично
- Enter a name for the first client — введите имя, например: android1
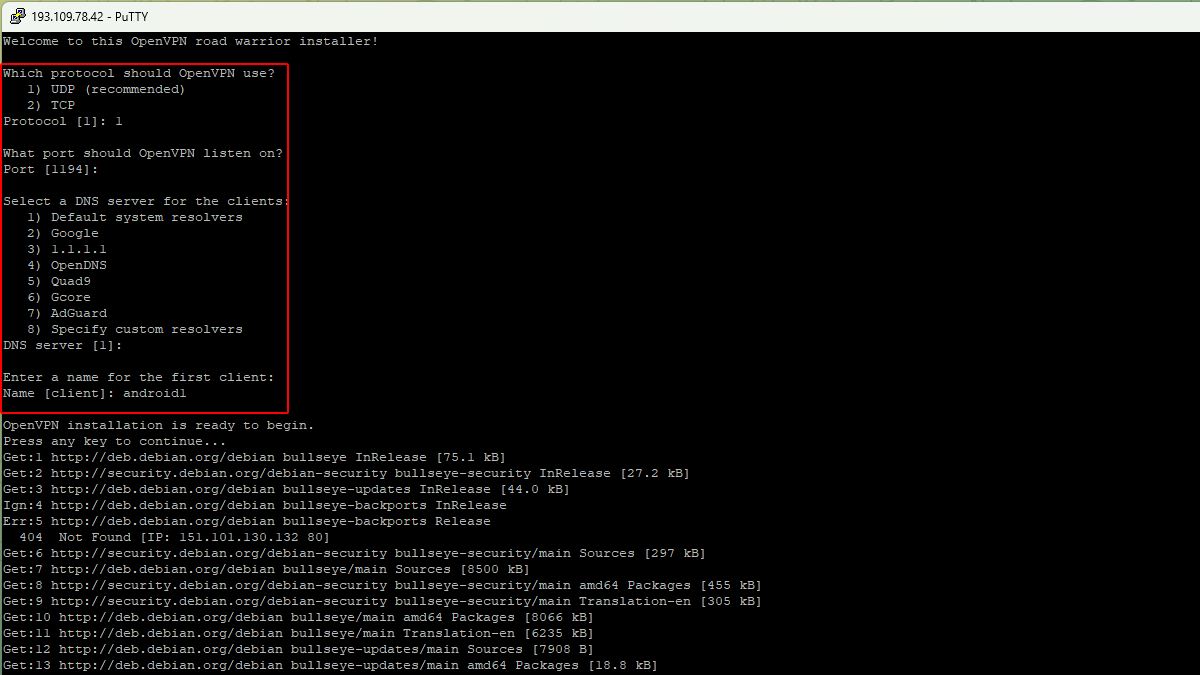
Дождитесь завершения установки. После этого в директории /root/ появится файл android1.ovpn — это профиль подключения для телефона.
Важно после установки: скрипт по умолчанию добавляет в конфиг строку push "redirect-gateway def1 bypass-dhcp", которая направляет весь интернет-трафик телефона через VPN-туннель обратно на VPS. В результате запросы Every Proxy выходят в интернет с IP сервера, а не с мобильного оператора. Нужно отключить эту опцию:
nano /etc/openvpn/server/server.confНайдите строку и закомментируйте её:
#push "redirect-gateway def1 bypass-dhcp"Сохраните файл (Ctrl+O, Enter, Ctrl+X) и перезапустите OpenVPN:
systemctl restart openvpn-server@serverПосле этого скопируйте файл профиля на компьютер. На Windows откройте командную строку cmd и выполните:
scp root@YOUR_VPS_IP:/root/android1.ovpn C:\Users\%USERNAME%\Downloads\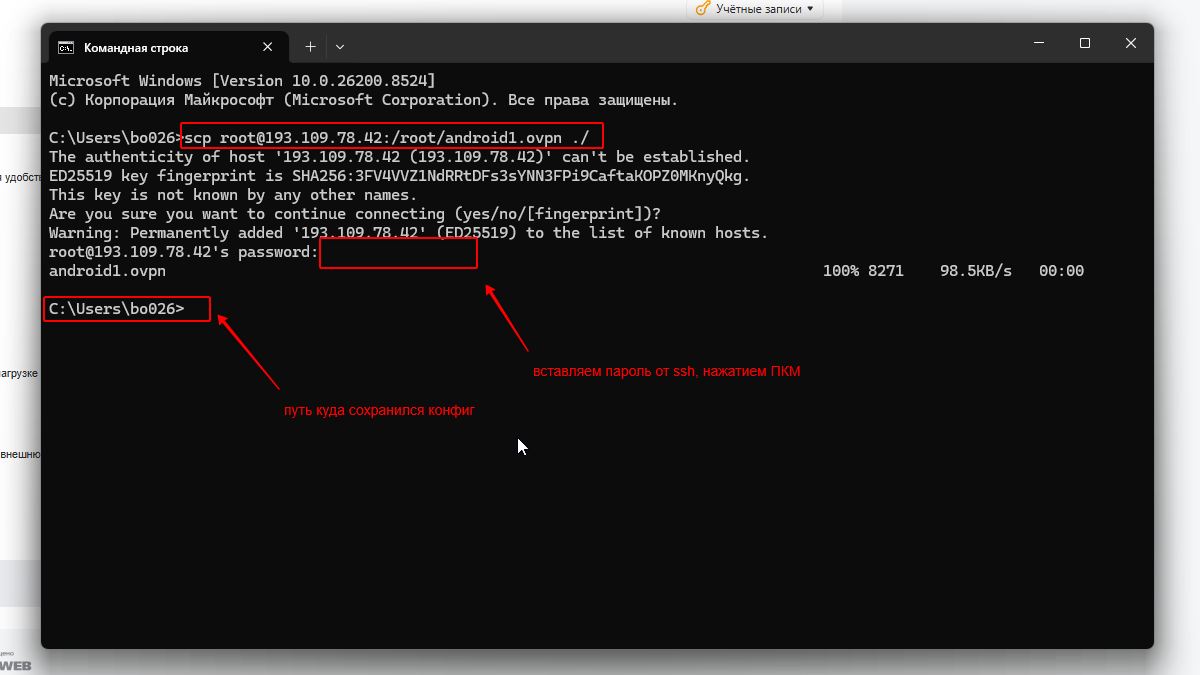
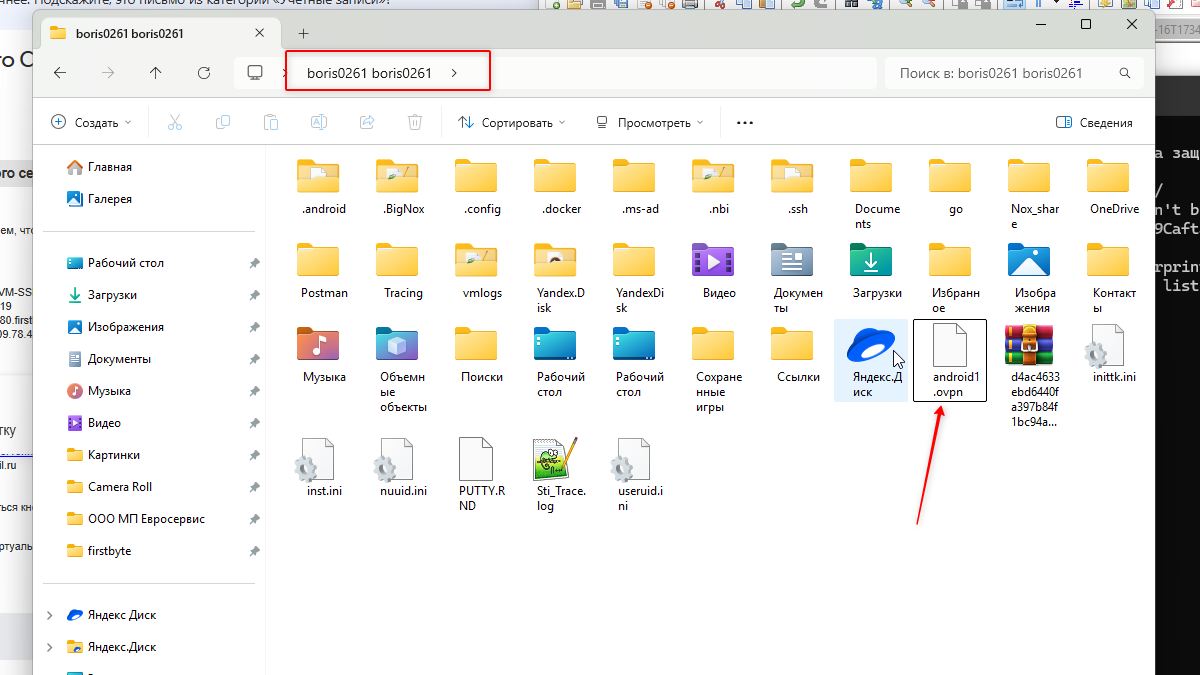
Замените YOUR_VPS_IP на реальный IP вашего VPS-сервера.
Если нужен дополнительный клиент
Запустите скрипт повторно:
bash openvpn-install.shВыберите пункт Add a new client и укажите имя (например, android2). Файл нового профиля появится в /root/.
Шаг 2. Включение IP-форвардинга на VPS
IP-форвардинг позволяет серверу передавать пакеты между сетевыми интерфейсами — это необходимо для перенаправления трафика с внешнего IP на VPN-туннель к телефону.
Проверьте текущее значение:
sysctl net.ipv4.ip_forwardЕсли в ответе net.ipv4.ip_forward = 0 — форвардинг выключен. Включите его:
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Повторная проверка должна вернуть:
net.ipv4.ip_forward = 1Примечание: скрипт openvpn-install обычно включает форвардинг автоматически. Но лучше проверить — без него прокси работать не будет.
Шаг 3. Настройка Android-телефона
Установка OpenVPN Connect и подключение к VPS
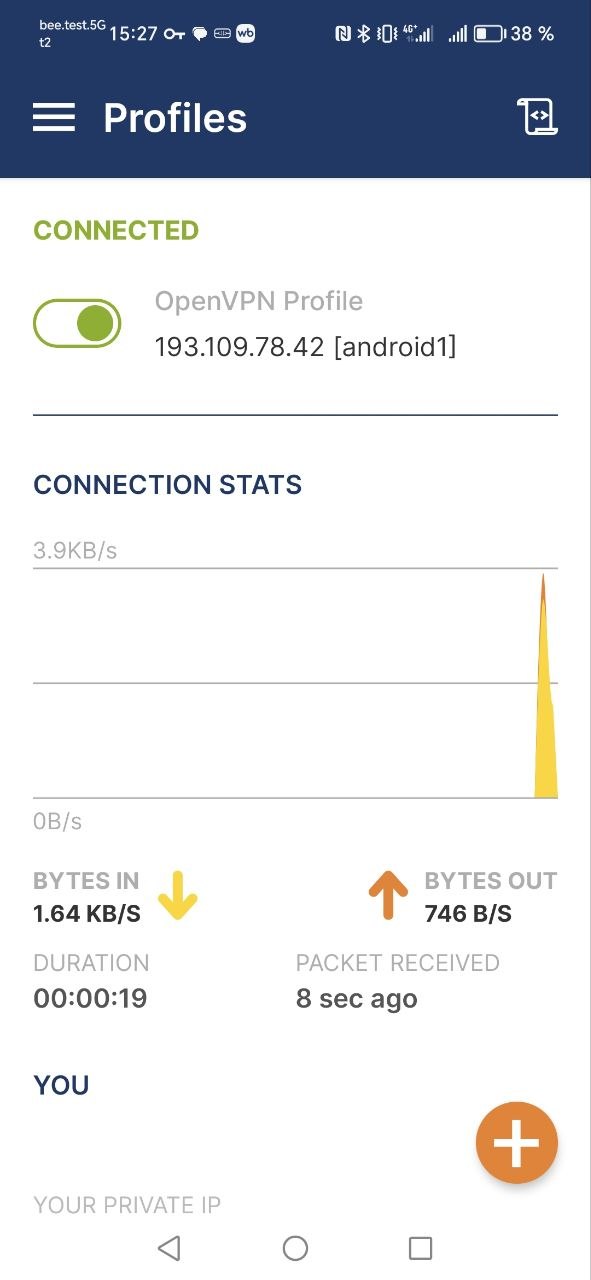
- Установите OpenVPN Connect из Google Play
- Передайте файл
android1.ovpnна телефон — через Telegram (отправьте себе в «Избранное»), по электронной почте или через USB-кабель - Откройте OpenVPN Connect, нажмите Import (или значок «+»), выберите загруженный файл
.ovpn
- Отключите WiFi на телефоне — должен работать только мобильный интернет (3G/4G/LTE). Это ключевой момент: если WiFi включён, трафик пойдёт через домашний интернет, а не через мобильный IP
- Нажмите Connect. При первом подключении Android запросит разрешение на создание VPN-соединения — подтвердите
- После успешного подключения в статус-баре появится иконка ключа (VPN), а в приложении — статус Connected
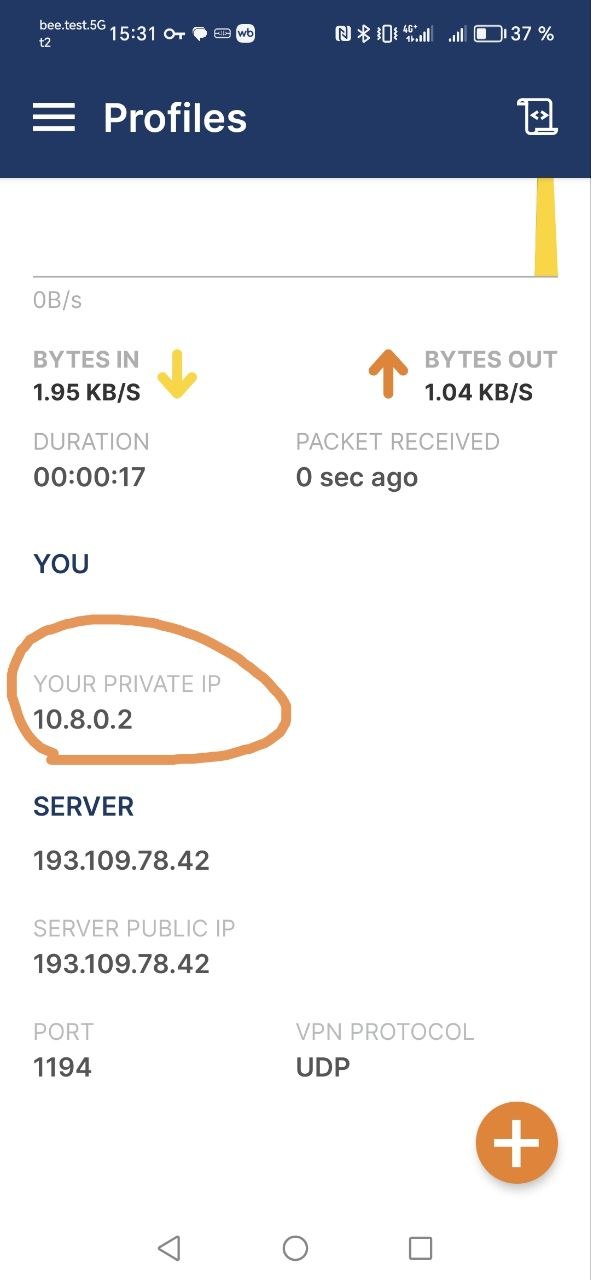
Запомните VPN-адрес телефона — он понадобится на шаге 4. Обычно это 10.8.0.2 (первый клиент). Посмотреть его можно в OpenVPN Connect: нажмите на активное подключение, в информации будет строка вроде IPs: 10.8.0.2.
Запуск SOCKS5 прокси на телефоне (Every Proxy)
- Установите Every Proxy из Google Play
- Откройте приложение. На главном экране выберите SOCKS Proxy
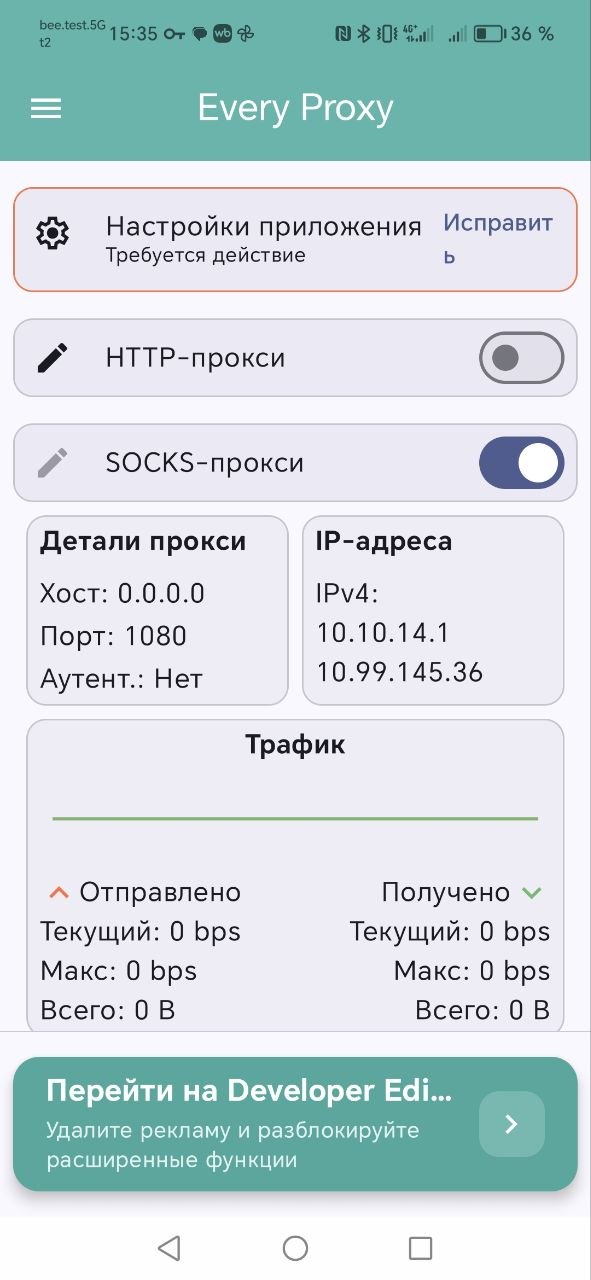
- Укажите порт — например,
8080. Порт можно выбрать любой от 1024 до 65535, главное запомнить его - Включите авторизацию: перейдите в Settings → Auth (или значок шестерёнки), задайте логин и пароль. Без авторизации вашим прокси сможет пользоваться любой, кто знает IP и порт
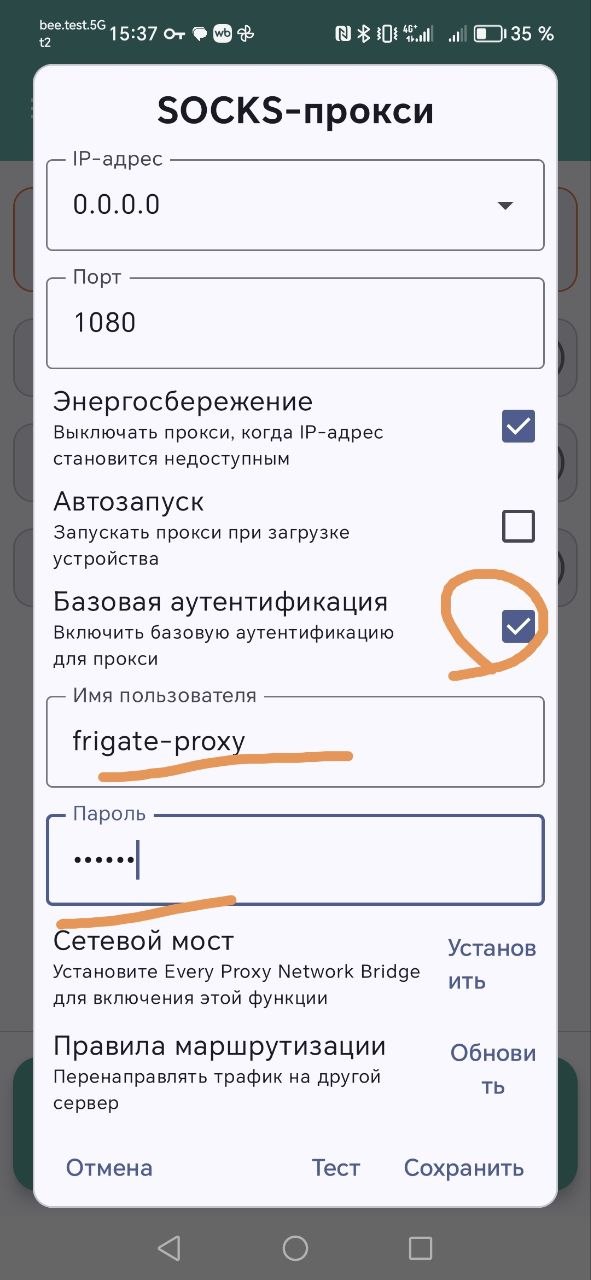
- Нажмите Start — прокси-сервер запущен. Телефон теперь слушает порт 8080 на всех интерфейсах, включая VPN
Альтернатива Every Proxy: приложение Socks Server Ultimate (ранее Socks Server Pro). Платное, но предлагает больше настроек: выбор типа прокси (SOCKS4/SOCKS5/HTTP), привязка к конкретному интерфейсу, логирование подключений. Процесс настройки аналогичен.
Шаг 4. Переадресация портов на VPS (iptables)
Сейчас прокси-сервер работает на телефоне, но к нему можно подключиться только изнутри VPN-сети (по адресу 10.8.0.2:8080). Чтобы прокси был доступен из интернета, нужно настроить переадресацию портов на VPS: входящие подключения на внешний IP сервера будут перенаправляться на VPN-адрес телефона.
На VPS выполните две команды iptables:
# DNAT — перенаправить входящие пакеты с внешнего IP на телефон через VPN
iptables -t nat -A PREROUTING -d VPS_IP -p tcp --dport PORT -j DNAT --to-destination PHONE_VPN_IP:PORT

# SNAT — подменить адрес источника, чтобы ответ от телефона вернулся через VPS
iptables -t nat -A POSTROUTING -d PHONE_VPN_IP -p tcp --dport PORT -j SNAT --to-source 10.8.0.1
Замените переменные:
VPS_IP— внешний (белый) IP вашего VPS-сервераPHONE_VPN_IP— VPN-адрес телефона, полученный на шаге 3 (обычно10.8.0.2)PORT— порт прокси из Every Proxy (например,8080)
Пример с конкретными значениями
Допустим, IP вашего VPS — 185.204.0.9, VPN-адрес телефона — 10.8.0.2, порт прокси — 8080:
iptables -t nat -A PREROUTING -d 185.204.0.9 -p tcp --dport 8080 -j DNAT --to-destination 10.8.0.2:8080
iptables -t nat -A POSTROUTING -d 10.8.0.2 -p tcp --dport 8080 -j SNAT --to-source 10.8.0.1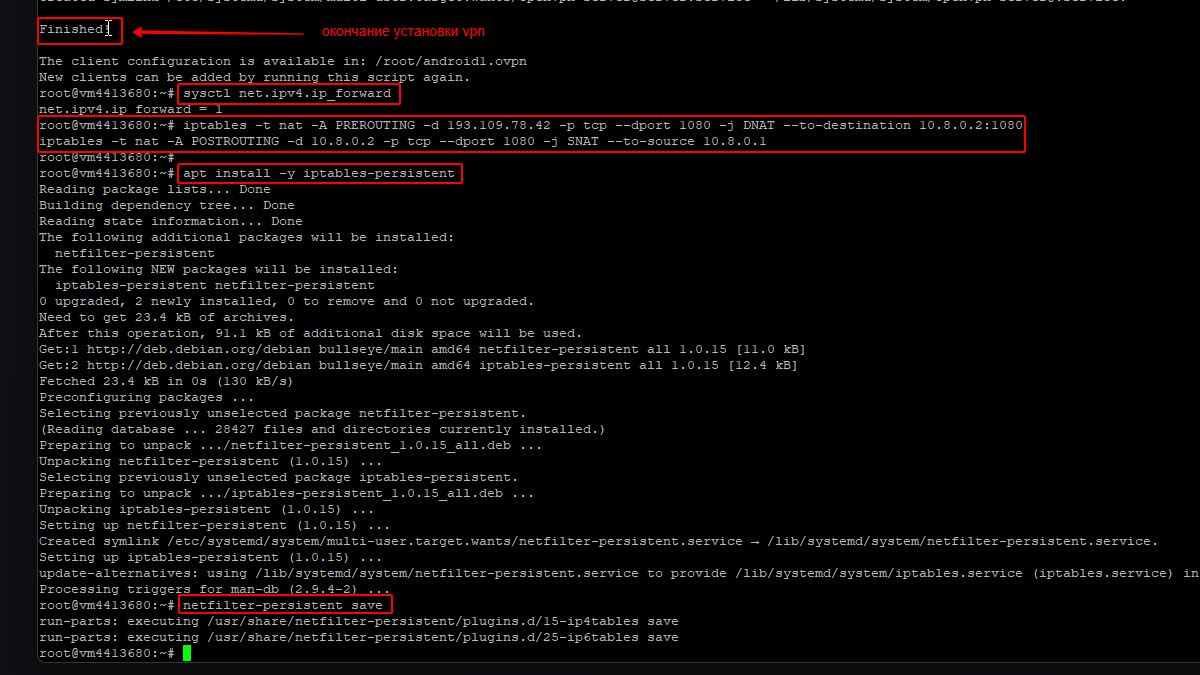
Как это работает
Первое правило (PREROUTING/DNAT) перехватывает все TCP-пакеты, приходящие на 185.204.0.9:8080, и меняет адрес назначения на 10.8.0.2:8080 — то есть на телефон через VPN-туннель.
Второе правило (POSTROUTING/SNAT) подменяет адрес источника на 10.8.0.1 (VPN-адрес VPS). Без него телефон попытается отправить ответ напрямую клиенту, минуя VPN, и соединение не установится.
Сохранение правил iptables
По умолчанию правила iptables сбрасываются при перезагрузке сервера. Чтобы они сохранились:
apt install -y iptables-persistent
netfilter-persistent save
При установке iptables-persistent система спросит, сохранить ли текущие правила IPv4 и IPv6 — ответьте Yes на оба вопроса.
Шаг 5. Проверка работы прокси
Прокси настроен. Теперь проверим, что он работает и выдаёт мобильный IP. Откройте командную строку cmd на Windows и выполните:
curl -x socks5://LOGIN:PASSWORD@VPS_IP:8080 https://ipinfo.ioЗамените LOGIN и PASSWORD на учётные данные из Every Proxy, а VPS_IP — на внешний IP вашего сервера. В ответе в поле org должно отображаться название мобильного оператора: MTS, Beeline, MegaFon, T2 Mobile (Теле2) и т.д.
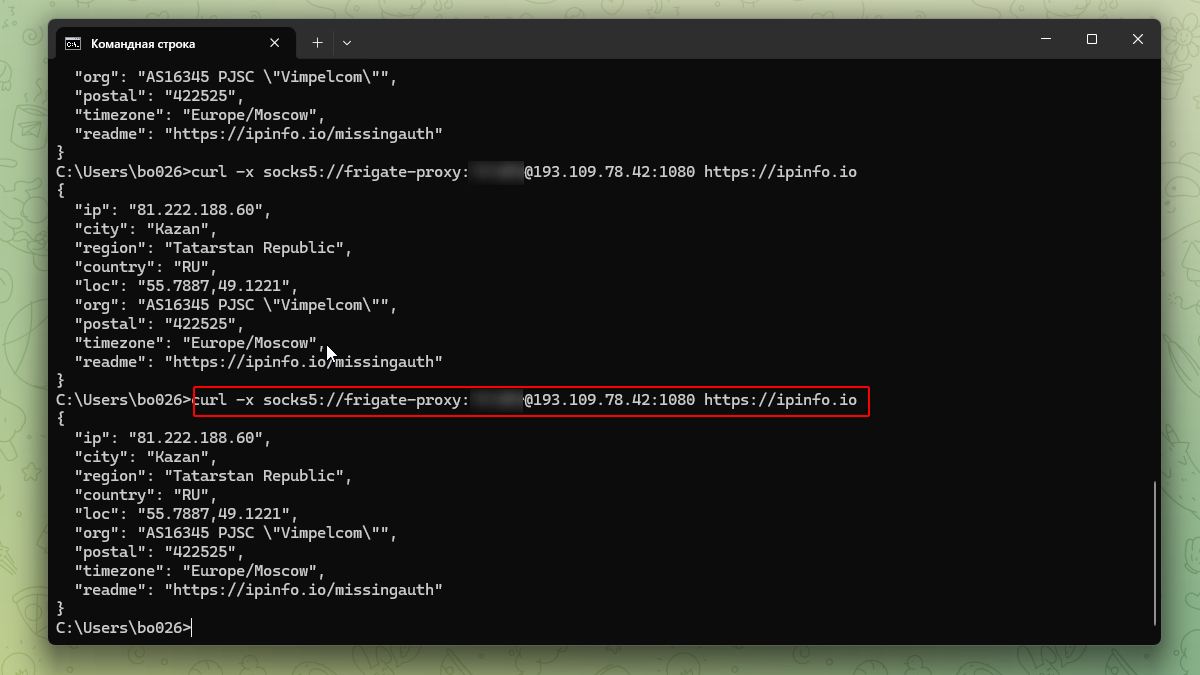
Если в поле org виден мобильный оператор, а не название хостинга — прокси работает правильно.
Что делать, если прокси не работает
- Connection refused — проверьте, что Every Proxy запущен на телефоне (статус Started), VPN подключён, и порт совпадает в iptables и в приложении
- Timeout — проверьте, что файрвол VPS не блокирует выбранный порт. Выполните
ufw allow 8080/tcp(если используется UFW) илиiptables -A INPUT -p tcp --dport 8080 -j ACCEPT - Возвращается IP VPS, а не мобильный — две возможные причины. Первая: WiFi на телефоне включён, трафик идёт через домашний интернет — отключите WiFi. Вторая (самая частая): в конфиге OpenVPN активна опция
redirect-gateway, которая направляет весь трафик телефона обратно через VPS. Откройте/etc/openvpn/server/server.conf, закомментируйте строкуpush "redirect-gateway def1 bypass-dhcp"(добавьте#в начало) и выполнитеsystemctl restart openvpn-server@server. Затем переподключитесь в OpenVPN Connect. - Ошибка авторизации (407) — неверные логин/пароль. Проверьте настройки Auth в Every Proxy
Смена IP (ротация) вручную
Мобильный оператор выдаёт новый IP при повторном подключении к сети. Самый простой способ сменить IP:
- Включите авиарежим на телефоне (свайп вниз → значок самолёта)
- Подождите 5–10 секунд
- Отключите авиарежим
- Дождитесь, пока телефон подключится к мобильной сети
- Переподключитесь к VPN в OpenVPN Connect (иногда VPN восстанавливается автоматически)
- Убедитесь, что Every Proxy всё ещё работает
После этого повторите проверку — curl должен показать новый IP.
Полуавтоматическая ротация через Tasker
Если менять IP вручную каждый раз неудобно, можно автоматизировать процесс через приложение Tasker (платное) или его бесплатный аналог Automate:
- Создайте задачу: включить авиарежим → подождать 10 секунд → выключить авиарежим
- Привяжите задачу к триггеру: входящий SMS с кодовым словом, HTTP-запрос через Tasker Web Server, или таймер (каждые N минут)
Важно: переключение авиарежима через Tasker на Android 7+ требует root-доступ или ADB-разрешения. На не-рутированном телефоне автоматическая ротация реализуется сложнее.
Повышение стабильности
Самодельный прокси из телефона склонен к обрывам. Вот рекомендации, чтобы минимизировать проблемы:
На телефоне
- Постоянная зарядка — подключите телефон к зарядному устройству. Работающий VPN и прокси расходуют батарею за 4–6 часов
- Отключите энергосбережение — в настройках батареи найдите OpenVPN Connect и Every Proxy, разрешите им работать в фоне без ограничений
- Зафиксируйте приложения в памяти — на некоторых оболочках (MIUI, EMUI, One UI) нужно «заблокировать» приложение от выгрузки: откройте список недавних приложений, нажмите значок замка
- Отключите автообновление приложений — обновление может перезапустить Every Proxy
- Стабильный сигнал — разместите телефон у окна или в месте с хорошим приёмом сигнала. Слабый сигнал = обрывы VPN и низкая скорость
На VPS
- Keepalive в OpenVPN — скрипт openvpn-install настраивает keepalive автоматически, но можно проверить файл
/etc/openvpn/server/server.conf. Должна быть строка:keepalive 10 120 - Мониторинг доступности — добавьте простую проверку в cron:
# Проверка доступности прокси каждые 5 минут
*/5 * * * * curl -s --connect-timeout 5 -x socks5://LOGIN:PASSWORD@127.0.0.1:8080 https://ipinfo.io || echo "Proxy down" | mail -s "Proxy Alert" your@email.com
Настройка нескольких телефонов
Если нужно несколько мобильных прокси (разные операторы или регионы), процесс масштабируется:
- Создайте дополнительные клиентские профили OpenVPN (
android2.ovpn,android3.ovpnи т.д.) - Каждый телефон подключится к VPN со своим IP:
10.8.0.3,10.8.0.4и т.д. - На каждом телефоне запустите Every Proxy с разными портами: 8081, 8082 и т.д.
- Добавьте правила iptables для каждого телефона:
# Телефон 2 — порт 8081
iptables -t nat -A PREROUTING -d VPS_IP -p tcp --dport 8081 -j DNAT --to-destination 10.8.0.3:8081
iptables -t nat -A POSTROUTING -d 10.8.0.3 -p tcp --dport 8081 -j SNAT --to-source 10.8.0.1

# Телефон 3 — порт 8082
iptables -t nat -A PREROUTING -d VPS_IP -p tcp --dport 8082 -j DNAT --to-destination 10.8.0.4:8082
iptables -t nat -A POSTROUTING -d 10.8.0.4 -p tcp --dport 8082 -j SNAT --to-source 10.8.0.1
Не забудьте сохранить правила через netfilter-persistent save.
На практике схема с несколькими телефонами быстро становится неудобной: каждый телефон нужно заряжать, следить за VPN-соединением, перезапускать приложения после обрывов. Для 3+ телефонов проще использовать USB-хаб с модемами — это описано в нашей статье Как поднять мобильные прокси на USB хабе.
Безопасность самодельного прокси
- Обязательно включите авторизацию в Every Proxy. Без неё любой сканер портов найдёт ваш прокси и начнёт использовать его бесплатно
- Ограничьте доступ по IP — если вы подключаетесь к прокси только с определённых адресов, добавьте правило в iptables:
# Разрешить подключение к прокси только с IP 203.0.113.50
iptables -A INPUT -p tcp --dport 8080 -s 203.0.113.50 -j ACCEPT
iptables -A INPUT -p tcp --dport 8080 -j DROP- Смените SSH-порт на VPS — стандартный порт 22 постоянно сканируется ботами. Измените его в
/etc/ssh/sshd_configна любой нестандартный (например, 2222) - Регулярно обновляйте VPS —
apt update && apt upgrade -y
Плюсы и минусы самодельного мобильного прокси
Плюсы
- Реальный мобильный IP — не определяется антифрод-системами как датацентровый
- Полный контроль — вы управляете сервером, телефоном, портами, авторизацией
- Низкая стоимость — VPS от 129 руб/мес + тариф SIM-карты
- Конфиденциальность — трафик проходит через ваш сервер, а не через сторонний прокси-провайдер
Минусы
- Нестабильность — аптайм самодельного прокси реально 70–90%, а не 99%+
- Ручная ротация IP — авиарежим нужно переключать вручную или настраивать сложную автоматизацию
- Один оператор, один регион — для смены оператора нужна другая SIM-карта
- Ограниченная скорость — зависит от качества мобильной сети, в среднем 5–20 Мбит/с
- Нет техподдержки — все проблемы решаете самостоятельно
- Масштабирование — для каждого дополнительного IP нужен отдельный телефон и SIM-карта
Когда лучше купить готовые мобильные прокси
Для регулярных задач самодельный вариант быстро упирается в ограничения: обрывы связи, ручная ротация, привязка к одному оператору. Если нужны мобильные прокси для парсинга, мультиаккаунтинга или работы с антидетект-браузерами — проще и надёжнее арендовать готовое решение:
- Автоматическая ротация IP — смена адреса по ссылке или через API без ручного переключения авиарежима
- Гарантированный аптайм 99%+ — мониторинг 24/7, автоматическое восстановление при сбоях
- Выбор оператора и региона — МТС, Мегафон, Билайн, Теле2 в разных городах России
- Высокая скорость — промышленные модемы и внешние антенны обеспечивают стабильные 20–50 Мбит/с
Мобильные прокси Frigate Proxy — автоматическая ротация IP, выбор оператора и гео, авторизация по логину/паролю и по IP. Подключение за 2 минуты без ручной настройки серверов и телефонов.